Buenas,
para el que no lo ha escuchado, ya está el resumen del 2º security blogger summit
http://www.securitybloggersummit.com/?p=387
En especial, recomiendo la parte 5 min 1:45 que habla sobre las repesalias ante ataques hacking actualmente.
¿qué se puede probar?¿cómo de fácil es probar en un juicio que X persona hizo Y ataque?
David
jueves, 25 de febrero de 2010


viernes, 19 de febrero de 2010
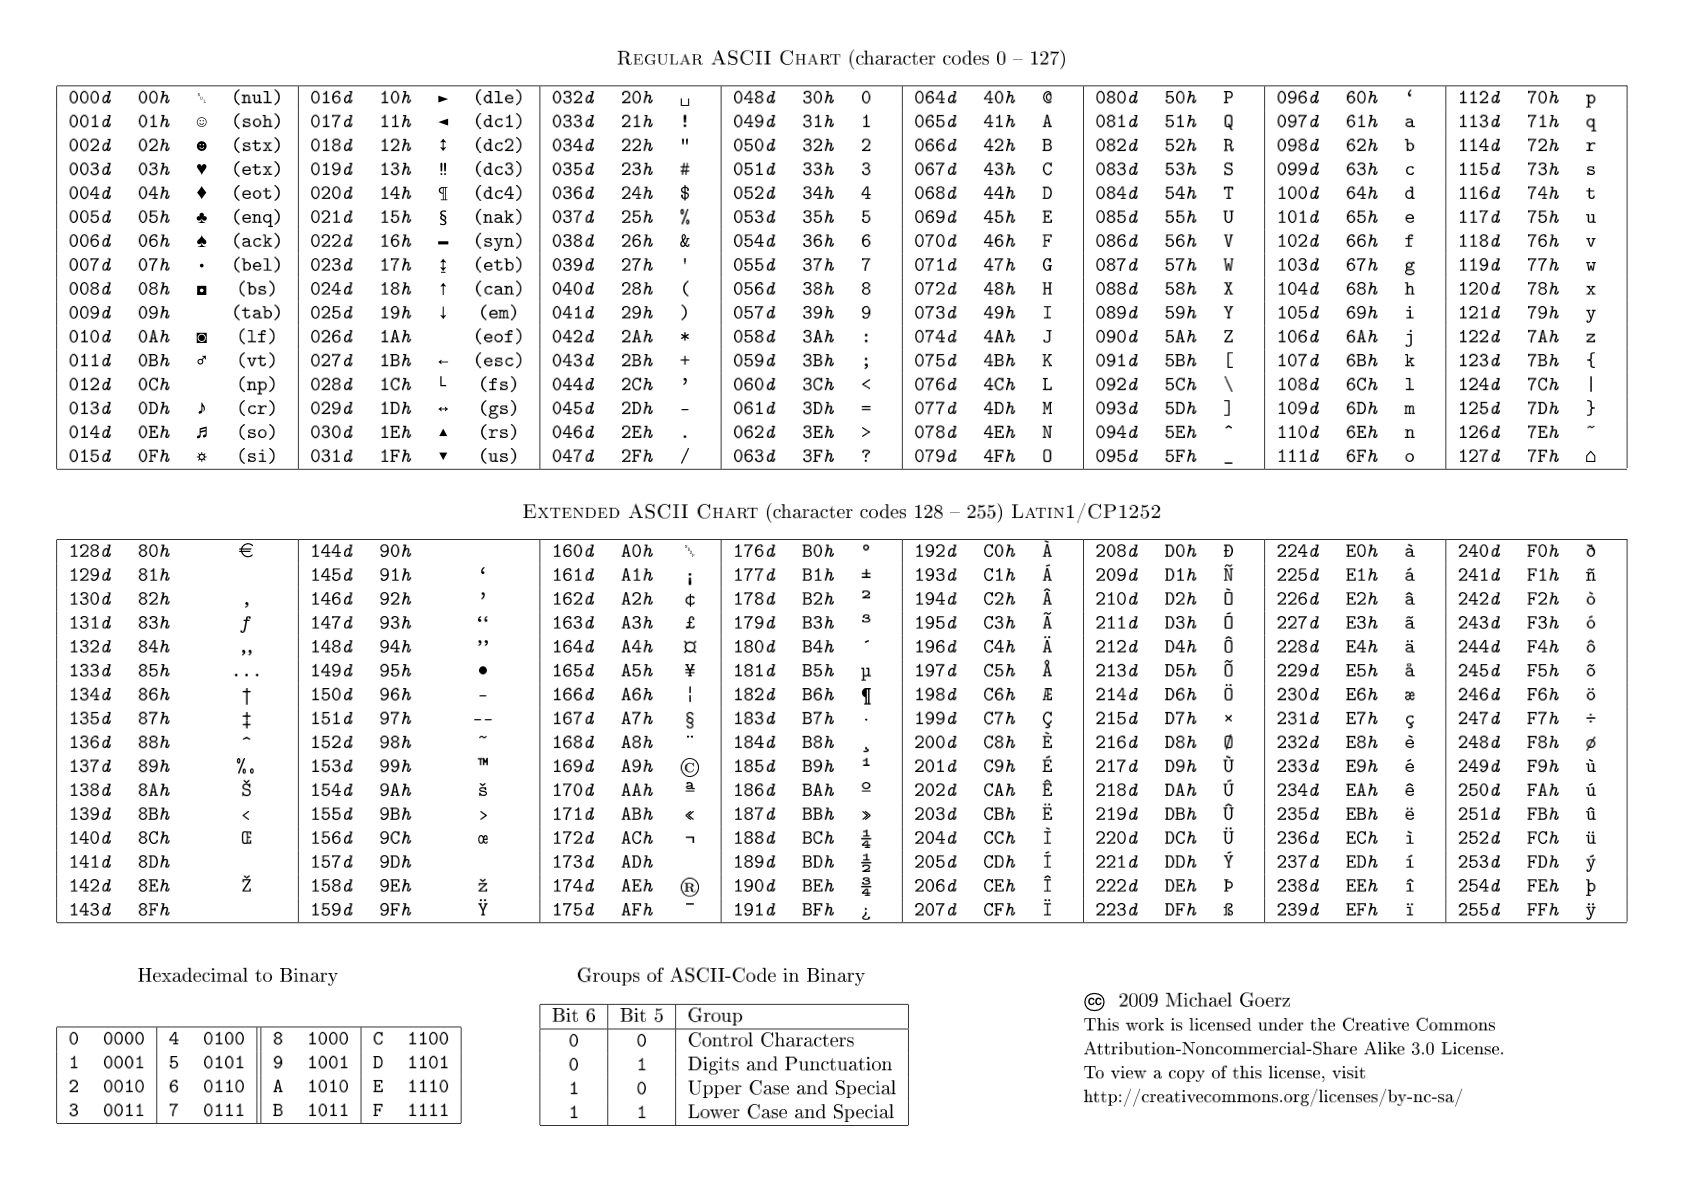
Tabla ASCII con codigos decimal-hexadecimal
Buenass
harto de buscar todos los días una web para ver una tabla ascii con los códigos decimal-hexadecimal, he decidido imprimirmela en un DINA4. La imagen utilizada ha sido:
 la podeis bajar desde http://www.cheat-sheets.org/saved-copy/ascii.png
David
harto de buscar todos los días una web para ver una tabla ascii con los códigos decimal-hexadecimal, he decidido imprimirmela en un DINA4. La imagen utilizada ha sido:

David
viernes, 12 de febrero de 2010
Another DNS Enumerator by SpiderLabs
Buenas
por casualidad he encontrado un programa sencillo que enumera los registros DNS en base a un diccionario. Útil cuando no podemos utilizar una transferencia de zona. El programa es de SpiderLabs y viene con diccionario, en inglés.
https://www.trustwave.com/spiderLabs-tools.php
El programa es WS-DNS-BFX. Se puede revisar el código fuente para ver cómo está programado.
Podemos añadir al diccionario todos los nombres que queramos, recomendable para DNS no ingleses.
$> ./WS-DNS-BFX trustwave.com dict-file.txt 10
Progress ...........
$>
Genera un archivo del tipo hosts-<nombre_dominio_consultado>.txt
$>
David
por casualidad he encontrado un programa sencillo que enumera los registros DNS en base a un diccionario. Útil cuando no podemos utilizar una transferencia de zona. El programa es de SpiderLabs y viene con diccionario, en inglés.
https://www.trustwave.com/spiderLabs-tools.php
El programa es WS-DNS-BFX. Se puede revisar el código fuente para ver cómo está programado.
Podemos añadir al diccionario todos los nombres que queramos, recomendable para DNS no ingleses.
$> ./WS-DNS-BFX trustwave.com dict-file.txt 10
Progress ...........
$>
Genera un archivo del tipo hosts-<nombre_dominio_consultado>.txt
$> cat hosts-trustwave.com.txt
-= DNS Brute Force eXtractor by Trustwave - SpiderLabs =-
www.trustwave.com{
204.13.200.166}
ns2.trustwave.com{
204.13.200.161}
mail.trustwave.com{
38.106.143.42}
ns.trustwave.com{
204.13.200.161}
ns1.trustwave.com{
38.106.143.42}
ftp.trustwave.com{
208.42.226.135}
ns3.trustwave.com{
38.106.143.42}
login.trustwave.com{
204.13.200.212}
downloads.trustwave.com{
64.92.221.245}
webmail.trustwave.com{
38.106.143.15}
David
Presentaciones con LaTeX Beamer
Buenas

http://www.cidse.itcr.ac.cr/revistamate/HERRAmInternet/Beamer/BEAMER.pdf
David

ya que he hecho el PFC en LaTeX ¿por qué no la presentación? No hay mucha diferencia, he encontrado un tuto muy sencillo y claro con los comandos básicos:
http://www.cidse.itcr.ac.cr/revistamate/HERRAmInternet/Beamer/BEAMER.pdf
David
miércoles, 10 de febrero de 2010
INTECO-CERT: Justificación de la seguridad para el negocio
Buenass
otro nuevo video de INTECO-CERT sobre la justificación de la seguridad desde el punto de vista del negocio.
David
otro nuevo video de INTECO-CERT sobre la justificación de la seguridad desde el punto de vista del negocio.
David
jueves, 4 de febrero de 2010
¿Hay malware en mi Windows?

leyendo el blog de pentester.es, muy bueno por cierto, tienen una entrada con la opinión de Jose Selvi sobre cómo detectar si sospechamos que tenemos algo en nuestro sistema.
Busca, Busca... Busca Malware bonito...
Los pasos son:
- Apagar el equipo y montar el disco en otro sistema para evitar posibles alteraciones de rootkits.
- Escaneo de antivirus
- Búsqueda de ejecutables, no firmados por microsoft, con Sigcheck de Mark Russinovich: sigcheck -e -s "c:\\"
- Centrarnos, en primera instancia en los directorios distintos a Archivos de programa porque ahí habrá bastantes ejecutables no fimados por microsoft.
- Análisis de malware con los binarios listados
- Y esta la añado yo: Paciencia
David
miércoles, 3 de febrero de 2010
Detectando y eliminando Keyloggers en Windows
Buenas
en el blog de windowstecnico hay una entrada interesante y sencilla sobre detectar y eliminar Keyloggers.
Simplemente hace uso de las herramientas de SysInternals con ProcessMonitor - ProcessExplorer y Autoruns.
Recomendado!
David
en el blog de windowstecnico hay una entrada interesante y sencilla sobre detectar y eliminar Keyloggers.
Simplemente hace uso de las herramientas de SysInternals con ProcessMonitor - ProcessExplorer y Autoruns.
Recomendado!
David
Suscribirse a:
Entradas (Atom)